Tabla de Contenido
El verdadero costo de automatizar sin controles de seguridad
Ayer tu agente de IA respondió automáticamente a un cliente con datos de otra cuenta. Nadie lo configuró para fallar así, pero tampoco nadie revisó qué permisos tenía. Ese error, silencioso hasta que explota, es el costo real de activar un agente de IA sin controles de seguridad: filtraciones de datos, sanciones regulatorias y clientes que no vuelven. En este análisis consultivo explicamos cómo blindar cada despliegue de agentes de IA desde el primer día, sin frenar la automatización que tu empresa necesita.
En los últimos años, este tipo de automatización se ha convertido en una pieza central de la operación diaria de empresarios y pymes en Colombia, Estados Unidos y otros mercados de la región, desde la atención al cliente hasta la calificación de leads y la gestión comercial. Sin embargo, integrarla sin controles estrictos equivale a dejar la puerta de la bóveda financiera abierta a cualquier intruso.
La prisa por automatizar ha llevado a muchas organizaciones a poner en marcha esta tecnología sin evaluar antes el impacto real sobre su infraestructura. Revisamos con honestidad los riesgos de ciberseguridad, filtración de datos y vulnerabilidad algorítmica que rodean cualquier despliegue de este tipo.
Muchos empresarios ya delegan tareas de atención, ventas y cobros en sistemas autónomos, atraídos por la promesa de operar 24/7 sin ampliar la plantilla. El problema aparece cuando esa adopción se hace por presión de mercado y no por una estrategia técnica documentada. La eficiencia operativa nunca debería anteponerse a la protección de los activos de información de la compañía.
Ese es precisamente el error de inversión que en ToGrow Agencia ayudamos a evitar, diseñando arquitecturas seguras y gobernanza de datos de nivel empresarial para cada sistema autónomo que ponemos en producción.
¿Quieres implementar un agente de IA con seguridad operativa real?

Arquitectura de Ciberseguridad y Gobernanza para agentes de IA
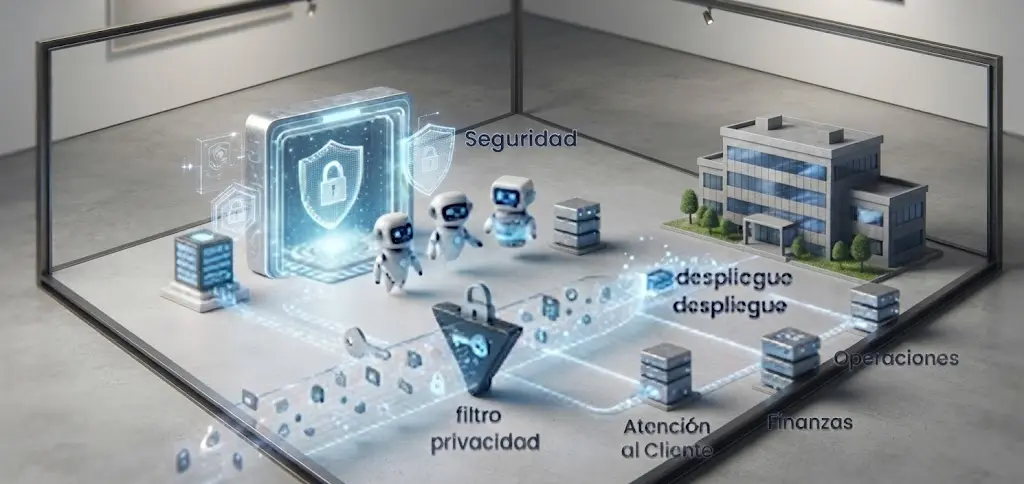
La arquitectura de ciberseguridad para un agente de IA define qué datos puede leer, escribir y compartir el sistema. Aislar accesos y cifrar cada canal reduce la superficie de ataque frente a despliegues sin gobernanza. Para tu empresa, esto significa operar sin exponer información financiera ni contractual a terceros.
Control de perímetros y filtración de datos sensibles
Cada agente de IA procesa flujos masivos de información transaccional sin pausa. Si el equipo de tecnología no configura filtros claros de entrada y salida, ese mismo sistema puede exponer información financiera confidencial, secretos del negocio o bases de datos protegidas por normativas locales de privacidad, algo que compromete la viabilidad legal de la empresa.
Aislamiento de entornos y modelos locales versus nubes públicas
Poner en marcha el agente de IA estos sistemas requiere decidir con criterio técnico si se usan infraestructuras cerradas en servidores propios o APIs externas. La soberanía de los datos empresariales se debilita cuando la información corporativa alimenta a un sistema autónomo de terceros alojado en nubes públicas, sin acuerdos de confidencialidad claros ni cifrado de extremo a extremo.
Gestión de identidades y privilegios mínimos
Otorgar permisos amplios a la automatización es uno de los errores más comunes y costosos en la gestión de proyectos tecnológicos. Cada sistema autónomo debe operar bajo el principio de privilegio mínimo, limitando su capacidad de lectura y escritura a los repositorios indispensables para cumplir su función específica, ni uno más.
Auditoría continua de logs y trazabilidad algorítmica
La opacidad en las decisiones automatizadas impide detectar brechas de seguridad a tiempo. Registrar cada interacción, consulta y modificación que ejecuta esta tecnología es una obligación técnica que garantiza trazabilidad forense inmediata ante cualquier intento de brecha o anomalía en los sistemas corporativos.
| Componente de Seguridad | Riesgo por Omisión | Mitigación Recomendada |
|---|---|---|
| Cifrado de Endpoints | Interceptación de credenciales | Encriptación AES-256 en tránsito y reposo |
| Control de Prompts | Inyección maliciosa (Prompt Injection) | Capas de validación y saneamiento de entradas |
| Soberanía de Datos | Fuga de secretos corporativos | Uso de despliegues on-premise o nubes privadas |
| Trazabilidad | Incapacidad de auditoría forense | Logging centralizado en tiempo real |

Marcos Regulatorios y Cumplimiento Normativo para agentes de IA
El cumplimiento normativo exige que cada agente de IA procese datos personales con consentimiento explícito y trazabilidad documentada. Cumplir estas reglas evita sanciones y demandas colectivas frente a competidores que automatizan sin marco legal. Para tu empresa, esto se traduce en operar en varios países sin frenar el crecimiento comercial.
Privacidad por diseño en el despliegue tecnológico
Integrar la seguridad y la privacidad desde la fase inicial de diseño de un agente de IA garantiza que ningún sistema automatizado procese información personal sin el consentimiento explícito y la anonimización que exigen las leyes vigentes de protección de datos en el mercado latinoamericano.
Cumplimiento con legislaciones locales de datos
Operar en distintos mercados de la región exige alinear cada sistema con marcos jurídicos específicos de cada país. Ignorar estas directrices al programar esta tecnología expone a la organización a sanciones financieras, demandas colectivas y una pérdida reputacional difícil de revertir.
Gobernanza de modelos y mitigación de sesgos
Un sistema automatizado sin supervisión jurídica y técnica puede incurrir en discriminación algorítmica, afectando derechos del consumidor. La gobernanza activa sobre estos sistemas funciona como el respaldo legal que previene litigios corporativos por decisiones automatizadas arbitrarias o sesgadas.
Derechos de los titulares y portabilidad de la información
Los usuarios y clientes exigen, con toda razón, el derecho al olvido, la rectificación y la portabilidad de sus datos. Una solución bien diseñada debe contar con mecanismos automatizados que permitan borrar o exportar información de manera instantánea cuando el titular lo solicite por canales formales.
| Dimensión Regulatoria | Implicación Legal | Impacto Operativo |
|---|---|---|
| Consentimiento Informado | Uso indebido de bases de datos | Auditorías de origen de datos obligatorias |
| Derecho de Supresión | Retención ilegal de información | Protocolos de borrado automatizado |
| Transparencia Algorítmica | Decisiones opacas hacia clientes | Explicabilidad en respuestas automatizadas |
| Sanciones Corporativas | Multas por incumplimiento normativo | Restricción de operaciones en mercados clave |
Conoce el servicio de Seguridad Informática y Ciberseguridad de ToGrow Agencia.

Estrategias de Mitigación de Riesgos y Buenas Prácticas con agente de IA
Mitigar riesgos en un agente de IA combina supervisión humana, pruebas de penetración y capacitación constante del equipo. Esta combinación detecta vulnerabilidades antes que un atacante las explote, a diferencia de despliegues sin protocolo de revisión. Para tu empresa, esto reduce pérdidas económicas y protege la reputación frente a clientes.
Implementación de capas de validación humana (Human-in-the-loop)
Delegar la totalidad de las operaciones críticas y financieras a un sistema autónomo sin supervisión experta es un salto al vacío operativo. Mantener validaciones humanas en decisiones sensibles reduce el margen de error de esta automatización y evita decisiones comerciales costosas.
Pruebas de estrés y simulación de ataques adversarios
Someter las integraciones de software a pruebas rigurosas de penetración permite descubrir vulnerabilidades ocultas antes de que un actor malicioso manipule los flujos de trabajo de esta tecnología mediante técnicas de inyección de código o manipulación de entradas.
Políticas claras de uso interno y capacitación corporativa
El eslabón más débil en cualquier estrategia de ciberseguridad sigue siendo el factor humano. Capacitar de forma constante al personal sobre cómo interactuar de manera segura con esta tecnología evita filtraciones accidentales de información sensible causadas por ingeniería social o descuidos operativos.
¿Quieres proteger la infraestructura tecnológica de tu empresa con expertos en ciberseguridad e IA?
Síguenos en nuestras redes sociales y conoce más sobre cómo implementar un agente de IA seguro

Preguntas Frecuentes
¿Qué tan seguros son los datos corporativos al conectar un agente de IA?
La seguridad depende directamente de la arquitectura tecnológica elegida. Con entornos privados y modelos auditados, esta tecnología puede operar con total confidencialidad y protección frente a filtraciones externas.
¿Qué normativas legales afectan el uso de agentes de IA en las empresas?
Las organizaciones deben cumplir con las leyes locales de protección de datos personales y privacidad corporativa, regulando con precisión cómo cada agente de IA almacena, procesa y elimina la información de los usuarios.
¿Cómo se previene el robo de información o la manipulación de los sistemas?
Con protocolos de cifrado avanzado, control estricto de privilegios mínimos y supervisión humana continua sobre cada flujo operativo que ejecuta un agente de IA.

Consideraciones finales y recomendaciones de experto
La automatización inteligente ya no es un lujo opcional: es la base operativa sobre la que hoy se define la competitividad empresarial. Sin embargo, escalar procesos con un agente de IA sin una estrategia sólida de ciberseguridad, gobernanza y cumplimiento normativo convierte cualquier innovación en un riesgo serio para el negocio.
Vale la pena evaluar cada despliegue con una visión consultiva y realista, priorizando la soberanía de los datos por encima de la velocidad comercial. Las empresas que avanzan más rápido no son las que automatizan primero, sino las que documentan cada decisión técnica, capacitan a su equipo y auditan sus sistemas con la misma disciplina con la que auditan sus finanzas.
Da el paso hacia una automatización segura y rentable con un agente de IA diseñado para tu negocio.

- Agente IA o chatbot: qué necesita tu empresa en Colombia - octubre 8, 2026
- Agentes IA a medida: cuándo dejar las herramientas genéricas - octubre 6, 2026
- Consultoría de IA para empresas: por qué la IA sola no genera ROI - octubre 6, 2026