Tabla de Contenido
Cuando cada despliegue se convierte en una apuesta
Viernes, 6:40 p. m. El equipo lanzó una actualización menor y el módulo de facturación dejó de emitir comprobantes. Nadie sabe qué línea lo rompió, porque hace meses nadie mide el estado del repositorio. Cada corrección de emergencia consume horas de ingeniería que no estaban presupuestadas y retrasa las funcionalidades que ventas ya prometió a los clientes.
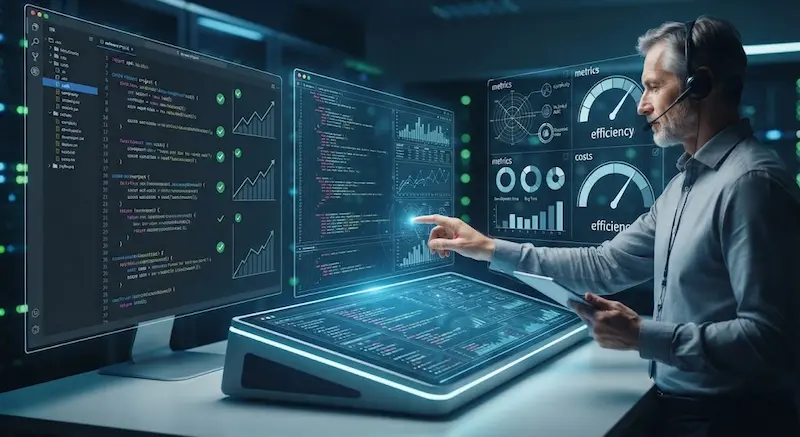
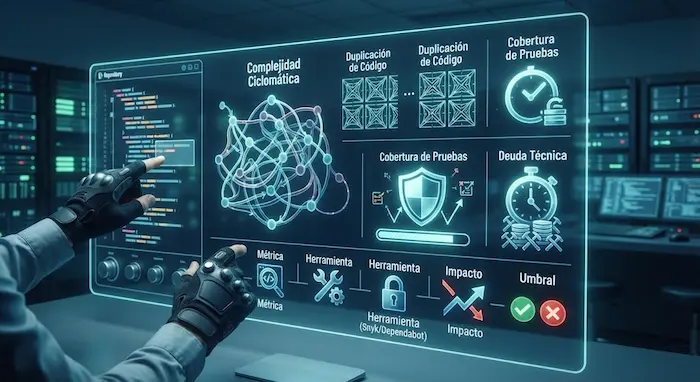
Una auditoría de código convierte esa incertidumbre en cifras: complejidad, duplicación, cobertura de pruebas, vulnerabilidades y deuda técnica expresada en horas. En esta guía verás qué métricas revisar, qué umbrales usar como referencia, cómo se ejecuta el proceso y en qué momento conviene contratar una auditoría de código externa.
¿Tu software actual es un freno para tu negocio? En Togrow Agencia diagnosticamos la salud de tu código y optimizamos tus procesos de desarrollo.
Qué mide una auditoría de código y por qué impacta tus costos
Una auditoría de código es una revisión técnica del repositorio que cuantifica mantenibilidad, seguridad y rendimiento con análisis automatizado y criterio experto. Frente a la opinión informal del equipo, entrega cifras comparables en el tiempo. Para el negocio, eso permite presupuestar el mantenimiento y reducir incidentes que llegan al cliente.
La deuda técnica funciona como una tarjeta de crédito con intereses altos: cada atajo tomado para entregar más rápido se paga después, con recargo, en forma de errores y lentitud para lanzar cambios. Medir es la única forma de saber cuánto se paga en intereses.
Complejidad ciclomática y su impacto operativo
Esta métrica cuenta los caminos lógicos independientes dentro de una función. Una complejidad elevada indica código difícil de probar, propenso a fallos ocultos y lento de entender para quien llega nuevo al proyecto.
Porcentaje de duplicación de código
El código repetido multiplica los puntos de fallo. Si cambia una regla de negocio, el equipo debe recordar actualizar cada copia dispersa en el repositorio.
Cobertura de pruebas unitarias y de integración
Las pruebas automatizadas son la red de seguridad del software. La cobertura indica qué porcentaje del código se ejecuta durante esas pruebas y, por lo tanto, qué tan probable es que una actualización rompa la lógica de negocio sin que nadie lo detecte antes de producción.
Deuda técnica estimada en horas de refactorización
Los analizadores estáticos calculan el tiempo aproximado que tomaría corregir las malas prácticas acumuladas. Este indicador es el que más le sirve a un gerente, porque traduce un problema técnico a horas de trabajo que se pueden presupuestar dentro del mantenimiento y soporte técnico del sistema.
| Métrica de calidad | Herramienta de referencia | Impacto en el negocio | Umbral de referencia habitual |
|---|---|---|---|
| Complejidad ciclomática | SonarQube / ESLint | Reduce el tiempo de onboarding y de depuración | Menor a 10 por función |
| Duplicación de código | PMD / SonarQube | Disminuye costos de mantenimiento correctivo | Menor al 3 % del total |
| Cobertura de pruebas | Jest / PyTest / JUnit | Permite despliegues frecuentes con menos riesgo | 80 % o más |
| Vulnerabilidades críticas | Snyk / Dependabot | Protege datos de clientes y reputación | Cero vulnerabilidades altas abiertas |
Estos umbrales son convenciones del sector, no leyes. Durante una auditoría de código los ajustamos según el tipo de sistema: un motor de pagos exige más cobertura que un panel interno de reportes.
Seguridad y rendimiento en una auditoría de código moderna
La seguridad y el rendimiento se revisan combinando análisis del código fuente con pruebas sobre la aplicación en ejecución. Esta doble mirada detecta fallos que una sola técnica pasaría por alto. Para la empresa, significa prevenir filtraciones de datos y sobrecostos de infraestructura antes de que aparezcan en la factura.
Análisis estático de código (SAST)
Las herramientas SAST escanean el código fuente en busca de inyecciones, credenciales expuestas y fallos lógicos antes de compilar o desplegar.
Análisis dinámico de código (DAST)
El DAST evalúa la aplicación mientras funciona, simulando ataques reales desde el exterior. Mide cómo responde el sistema ante entradas maliciosas o formularios manipulados.
Tiempos de respuesta y consumo de recursos
Medir memoria, CPU y latencia de las consultas a la base de datos revela algoritmos ineficientes o fugas de memoria. En la nube, cada consulta mal diseñada se traduce en servidores más grandes y en una factura mensual que crece sin que crezcan los usuarios.
Gestión y actualización de dependencias de terceros
Casi todo el software moderno se apoya en librerías externas. Una auditoría de código revisa qué paquetes están obsoletos o tienen parches de seguridad pendientes, porque una brecha heredada de un tercero compromete igual los datos de tus clientes. Si el hallazgo es grave, lo escalamos al equipo de seguridad informática y ciberseguridad.
| Tipo de análisis | Momento de aplicación | Objetivo principal | Perfil responsable |
|---|---|---|---|
| Análisis estático | Durante la escritura del código | Detectar malas prácticas y deuda técnica | Desarrollador / Tech Lead |
| Análisis dinámico | Entorno de pruebas o staging | Evaluar el comportamiento ante ataques | Ingeniero QA / Seguridad |
| Pruebas de carga | Antes de lanzamientos o campañas | Medir estabilidad con alta concurrencia | Especialista DevOps |
| Revisión por pares | Antes de fusionar ramas (PR) | Validar lógica y transferir conocimiento | Equipo de ingeniería |
Cuándo contratar una auditoría de código externa
Conviene contratar una auditoría de código externa cuando el equipo interno ya no logra ver sus propios vicios o cuando hay una decisión de inversión en juego. Un auditor independiente no defiende decisiones pasadas. Para la dirección, eso significa un diagnóstico neutral antes de gastar en nuevas funcionalidades.
Estas son las señales que con más frecuencia vemos en empresas que nos contactan:
- Los errores en producción aumentan después de cada lanzamiento, aunque los cambios sean pequeños.
- Estimar una funcionalidad nueva toma más tiempo que antes, porque nadie sabe qué partes del sistema se verán afectadas.
- El sistema depende de uno o dos desarrolladores que son los únicos que entienden ciertos módulos.
- Vas a heredar un software construido por otro proveedor, o estás evaluando comprar o invertir en una plataforma.
- Planeas conectar el sistema con otros mediante APIs e integraciones y necesitas saber si la base aguanta.
En ToGrow partimos de una pregunta de negocio, no de una lista de herramientas: qué necesita lograr la empresa con su software en los próximos meses. La auditoría de código se enfoca en los módulos que sostienen ese objetivo, y el informe final prioriza hallazgos por riesgo y costo de corrección. Cuando la conclusión es que reconstruir resulta más barato que reparar, lo decimos con números y evaluamos opciones de desarrollo de software a medida.
Gobierno técnico para sostener los resultados de la auditoría de código
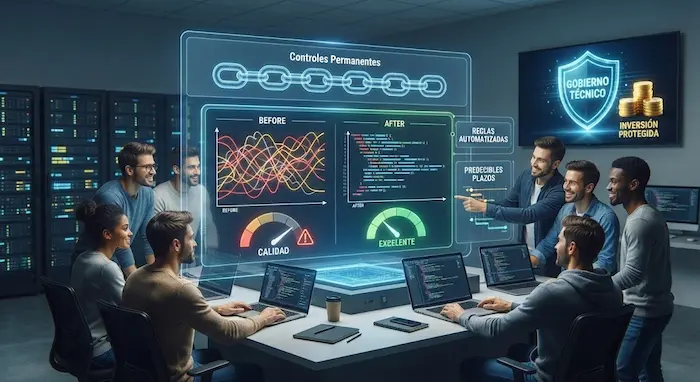
El gobierno técnico es el conjunto de reglas y automatizaciones que impiden que la calidad vuelva a degradarse tras la auditoría. Su ventaja es que convierte hallazgos puntuales en controles permanentes. Para el negocio, protege la inversión hecha en el diagnóstico y mantiene predecibles los plazos de entrega.
Revisiones de código obligatorias mediante Pull Requests
Ningún cambio debe llegar a producción sin la validación de al menos otro desarrollador. Así el conocimiento no depende de una sola persona.
Integración y despliegue continuo (CI/CD)
Integrar las métricas de la auditoría de código dentro del pipeline de CI/CD bloquea automáticamente cualquier cambio que empeore la cobertura, añada duplicación o introduzca una vulnerabilidad conocida, antes de que afecte a los usuarios finales.
Definition of Done con criterios de calidad
Una tarea solo se considera terminada cuando incluye documentación, pruebas aprobadas y métricas dentro de los umbrales acordados.
Auditorías técnicas periódicas
Repetir la auditoría de código de forma periódica permite comparar cifras contra la línea base inicial y comprobar si la deuda técnica baja o sube.
Contáctanos por WhatsApp para transformar la calidad técnica de tus proyectos.
Preguntas frecuentes
¿Cuánto cuesta una auditoría de código?
El precio de una auditoría de código depende del tamaño del repositorio, la cantidad de lenguajes y módulos, y del alcance: solo análisis estático, o también pruebas de seguridad dinámicas y de carga. Lo recomendable es cotizar con una muestra del repositorio y un objetivo de negocio definido.
¿Cada cuánto se deben revisar las métricas de calidad del código?
Las métricas deben ejecutarse de forma automática en cada commit o Pull Request dentro del pipeline de CI/CD. Además, conviene preparar un reporte ejecutivo mensual para gerencia y repetir una auditoría de código completa cuando cambia la arquitectura o antes de lanzamientos grandes.
¿Una cobertura de pruebas del 80 % garantiza que el software no tenga errores?
No. La cobertura mide qué líneas se ejecutan durante las pruebas, pero no evalúa si esas pruebas validan bien la lógica ni si contemplan casos límite del negocio. Una cobertura alta con pruebas superficiales puede dar una falsa sensación de seguridad.
¿Qué herramientas se usan para medir la calidad del código?
Las más comunes son SonarQube para mantenibilidad y deuda técnica, ESLint o PMD para reglas de estilo y duplicación, Snyk o Dependabot para dependencias vulnerables, y frameworks como Jest, PyTest o JUnit para medir cobertura. La herramienta importa menos que interpretar sus resultados.

Del diagnóstico al plan de acción
Medir la calidad del software deja de ser un tema técnico cuando los errores empiezan a costar clientes y horas de ingeniería. Una auditoría de código te dice dónde está el riesgo, cuánto cuesta corregirlo y en qué orden hacerlo.
En ToGrow te acompañamos desde el diagnóstico hasta la corrección.

- Cotizar software a medida: guía para empresas 2026 - septiembre 29, 2026
- Desarrollo cloud empresarial: AWS, Azure o Google Cloud - septiembre 29, 2026
- Stack tecnológico empresarial: cómo elegirlo en 2026 - septiembre 29, 2026